Categories
 Accessoires & Beaux Arts
 Beaux Arts
 Bureautique
 Outils d'écritures
 Papeterie
MEILLEURES VENTES
-
 Crayons de couleur arc en ciel
Ar 5,830
-
 Crayon HB Hexagone
Ar 380
-
 Capable A6 / A7 PP spirale 60 pages
Plage de prix : Ar 4,010 à Ar 5,000
-
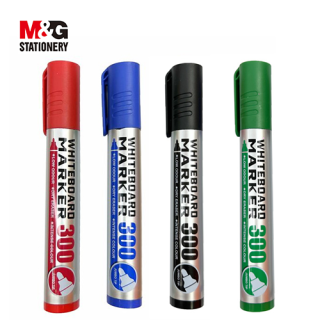 Marqueur tableau blanc BR jumbo
Ar 1,000
-
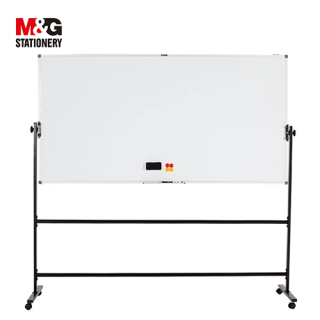 Tableau blanc avec cadre 900*1800mm
Ar 510,050
Kontrola niezawodności oprogramowania finansowego MAGICQA20261122MC 01205 to tymczasowa etykieta publikacyjna dla neutralnego opisu metod sprawdzania systemów obsługujących dane i operacje finansowe. Tego rodzaju kontrola pomaga ocenić, czy aplikacja poprawnie przetwarza salda, zapisuje transakcje, zachowuje ciągłość działania i chroni poufne informacje, a quality assurance 01205 w tym kontekście oznacza uporządkowane testowanie procesów finansowych. Sama etykieta nie oznacza certyfikacji ani wyniku audytu konkretnego produktu. W praktyce wiarygodna ocena wymaga zdefiniowanych kryteriów, powtarzalnych prób, dokumentacji usterek oraz sprawdzenia, czy poprawki nie wprowadzają nowych błędów.

Co sprawdzić przed oceną niezawodności finansowego systemu MAGICQA20261122MC 01205
Pierwszym krokiem jest ustalenie, do jakich zadań służy badany system i jakie skutki może mieć jego awaria. Inne wymagania dotyczą aplikacji prezentującej zestawienia, a inne rozwiązania, które księguje płatności, aktualizuje salda lub wymienia dane z bankiem. Należy wskazać najważniejsze procesy, użytkowników, źródła danych oraz zależności od usług zewnętrznych. Etykieta MAGICQA20261122MC ułatwia rozpoznanie materiału testowego, ale nie zastępuje opisu zakresu. Dobrze przygotowana kontrola określa też, które funkcje są krytyczne, jakie błędy są niedopuszczalne i jak długo system powinien działać bez przerwy.
Przed rozpoczęciem prób warto zapisać założenia dotyczące wolumenu operacji, typowych godzin obciążenia oraz dopuszczalnego czasu odpowiedzi. Istotne są również zasady zaokrąglania kwot, obsługa różnych walut, stref czasowych i korekt księgowych. Trzeba ustalić, które dane można wykorzystać w środowisku testowym, a które wymagają anonimizacji. Bez takich ustaleń rezultat może być trudny do odtworzenia lub nie odzwierciedlać rzeczywistych warunków. Kryteria akceptacji powinny być mierzalne: na przykład brak utraconych zapisów, zgodność sum kontrolnych i prawidłowe odtworzenie działania po przerwaniu usługi.
Jak rozpocząć kontrolę finansowego oprogramowania
Plan prac powinien prowadzić od weryfikacji wymagań do prób obejmujących awarie i odzyskiwanie danych. Każdy etap należy powiązać z konkretnym ryzykiem finansowym, a wynik opisać w sposób umożliwiający ponowne wykonanie testu. Poniższa kolejność pomaga uporządkować działania bez zakładania z góry, że system spełnia wymagania. Po liście kroków znajdują się krótkie punkty kontrolne, które można wykorzystać podczas przeglądu planu.
- Określenie zakresu: Wypisz procesy finansowe, granice systemu, zależności i poziomy ważności poszczególnych funkcji.
- Przygotowanie środowiska: Odtwórz konfigurację produkcyjną w bezpiecznym środowisku i użyj danych testowych, które nie ujawniają informacji rzeczywistych.
- Ustalenie kryteriów: Zdefiniuj dopuszczalny czas odpowiedzi, wymagania zgodności zapisów oraz warunki zaliczenia i niezaliczenia prób.
- Wykonanie scenariuszy: Sprawdź zwykłe operacje, równoczesne żądania, błędne dane, przerwy w połączeniu i ponawianie transakcji.
- Ocena oraz powtórzenie: Zapisz dowody, sklasyfikuj usterki, zweryfikuj poprawki i ponownie przeprowadź testy regresji.
- Każdy scenariusz powinien mieć właściciela i czytelny zapis wyniku.
- Dane testowe muszą umożliwiać kontrolę sald i historii operacji.
- Powtórzenie testu po zmianie potwierdza, czy poprawka jest trwała.
- Wyniki należy wiązać z wersją konfiguracji i kodu poddaną ocenie.
Praktyczne próby transakcji, obciążeń i odtwarzania
W środkowej części kontroli należy skoncentrować się na zachowaniu systemu w warunkach zbliżonych do codziennego użycia, a następnie stopniowo zwiększać trudność prób. Test transakcyjny powinien sprawdzać nie tylko to, czy operacja kończy się powodzeniem, lecz także czy jej stan jest spójny we wszystkich powiązanych zapisach. Jeżeli połączenie zostanie przerwane w trakcie księgowania, system nie może bez kontroli zdublować obciążenia ani pozostawić niejednoznacznego salda. Warto symulować równoległe działania użytkowników, opóźnione odpowiedzi usług zewnętrznych oraz ponowienia żądań. Dla każdej próby należy zapisać dane wejściowe, oczekiwany rezultat i rzeczywisty ślad zdarzeń.
- Spójność kwot: Porównaj saldo przed operacją, jej wartość oraz saldo po zakończeniu procesu.
- Ochrona przed powtórzeniem: Sprawdź, czy ponowione żądanie nie tworzy drugiej, niezamierzonej transakcji.
- Próba obciążeniowa: Zwiększaj liczbę równoczesnych operacji i obserwuj opóźnienia, błędy oraz wykorzystanie zasobów.
- Odtwarzanie: Przerwij kontrolowane działanie usługi i zweryfikuj odzyskanie danych oraz kolejność zapisów.
Wnioski nie powinny opierać się wyłącznie na średnim czasie odpowiedzi. Przydatne są także wyniki dla najwolniejszych żądań, liczba nieudanych operacji, zużycie pamięci i czas powrotu do stabilnego działania. W próbach odtwarzania trzeba sprawdzić kopie zapasowe, procedury przywracania oraz zgodność odzyskanych danych z dziennikami zdarzeń. Jeśli wynik odbiega od kryterium, zgłoszenie powinno zawierać kroki pozwalające odtworzyć problem, jego wpływ na proces finansowy i ocenę pilności. Takie podejście ogranicza ryzyko, że istotna usterka zostanie uznana za drobne opóźnienie.
Korzyści z uporządkowanej oceny niezawodności
Systematyczna kontrola pozwala lepiej rozumieć zachowanie oprogramowania, zanim problem wpłynie na rozliczenia, raportowanie lub dostępność usług. Jej wartość zależy od jakości scenariuszy i dowodów, a nie od samej liczby wykonanych prób. Powiązanie testów z ryzykiem ułatwia zespołom ustalenie priorytetów: błąd mogący zmienić saldo wymaga innej reakcji niż kosmetyczna wada ekranu. Oznaczenie MAGICQA20261122MC może służyć do identyfikacji tymczasowego materiału, lecz wyniki powinny pozostawać zrozumiałe bez znajomości tej etykiety. Najważniejsze zalety uporządkowanej oceny obejmują:
- Wykrywanie niespójności: Porównywanie sald, zapisów i historii ujawnia błędy księgowania.
- Powtarzalność: Udokumentowane scenariusze pozwalają sprawdzić poprawki w tych samych warunkach.
- Lepsze zarządzanie ryzykiem: Klasyfikacja usterek wskazuje, które problemy wymagają natychmiastowego działania.
- Widoczność wydajności: Pomiary pokazują, jak obciążenie wpływa na czas obsługi operacji.
- Sprawniejsze odtwarzanie: Próby awaryjne ujawniają braki w kopiach i procedurach przywracania.
Rezultaty są najbardziej użyteczne, gdy tworzą ciągłą historię jakości systemu. Zestawienie wyników z kolejnych wydań może ujawnić pogarszającą się wydajność albo powracające usterki. Nie należy jednak traktować poprawnego wyniku pojedynczego testu jako gwarancji bezbłędnego działania w każdych warunkach. Zakres oceny jest zawsze ograniczony do sprawdzonych konfiguracji, danych i scenariuszy. Raport powinien więc wyraźnie opisywać ograniczenia oraz wskazywać obszary, których nie objęto próbami.
Bezpieczeństwo danych i wiarygodność wyników finansowych
Kontrola niezawodności musi uwzględniać ochronę informacji, ponieważ testy mogą obejmować dane o transakcjach, saldach i użytkownikach. Środowisko prób powinno mieć ograniczony dostęp, a dane używane do weryfikacji należy anonimizować lub generować sztucznie. Uprawnienia powinny odpowiadać rolom, zaś działania administracyjne i zmiany konfiguracji powinny pozostawiać możliwy do przejrzenia ślad. Warto też ocenić szyfrowanie danych podczas przesyłania i przechowywania, bezpieczne zarządzanie kluczami oraz reakcję systemu na próbę nieuprawnionego dostępu. Test niezawodności nie zastępuje odrębnej oceny bezpieczeństwa, ale może ujawnić sytuacje, w których awaria prowadzi do utraty kontroli nad danymi.
Rzetelny raport rozdziela obserwacje od założeń i nie przedstawia niezweryfikowanych przypuszczeń jako faktów. Powinien określać datę próby, badaną konfigurację, zastosowane dane, sposób pomiaru, ograniczenia oraz osoby odpowiedzialne za przegląd. W przypadku błędów finansowych należy opisać możliwy skutek, na przykład brak zapisu, podwójne rozliczenie lub rozbieżność w raporcie. Dowody mogą obejmować dzienniki, identyfikatory operacji i wyniki porównań, ale trzeba je przechowywać zgodnie z zasadami ochrony informacji. Etykieta MAGICQA20261122MC pozostaje oznaczeniem publikacyjnym, a nie potwierdzeniem zgodności, bezpieczeństwa czy niezależnego audytu.
Jak ocenić przydatność kontroli MAGICQA20261122MC
Przed wykorzystaniem wyników kontroli finansowego oprogramowania warto sprawdzić, czy zakres odpowiada procesom, za które odpowiada dana organizacja. Istotne są jawne kryteria zaliczenia, odtwarzalne scenariusze, opis konfiguracji oraz dowody potwierdzające wnioski. Dobrze przygotowana ocena obejmuje zarówno typowe operacje, jak i sytuacje graniczne: opóźnione odpowiedzi, przerwanie połączenia, ponawianie żądań oraz odzyskiwanie po awarii. Trzeba też upewnić się, że dane testowe nie ujawniają informacji poufnych, a ograniczenia badania są wyraźnie zaznaczone. Sama nazwa MAGICQA20261122MC nie przesądza o jakości testów; znaczenie mają metoda, zakres i możliwość niezależnego sprawdzenia rezultatów.
Najbardziej użyteczna kontrola prowadzi do konkretnych decyzji: które ryzyka są akceptowalne, które wymagają poprawy i jakie próby należy powtórzyć po zmianach. Zespoły finansowe, techniczne i bezpieczeństwa powinny wspólnie przejrzeć wpływ usterek na księgowania, raporty, dostępność i poufność. Następnie należy ustalić właścicieli działań oraz termin ponownej weryfikacji, zamiast ograniczać się do jednorazowego podsumowania. Tak prowadzony proces zapewnia przejrzyste podstawy do oceny niezawodności, nie obiecując pełnej bezawaryjności. Etykieta publikacyjna pomaga uporządkować materiał, natomiast wiarygodność wniosku wynika z dobrze udokumentowanych prób i adekwatnych kryteriów.